Pular para o conteúdo
Microsoft SysAdmin • Active Directory Security

Active Directory Tiering & Hardening

Aprenda na prática a implementar uma arquitetura de administração por Tiers, proteger contas privilegiadas, fortalecer Domain Controllers e aplicar Hardening no Active Directory.

  • Tier 0
  • Tier 1
  • Tier 2
  • Privileged Accounts
  • Domain Controllers
  • Group Policy
  • Security Baselines
  • Authentication
  • Auditing
  • Hardening
  • PowerShell
  • Troubleshooting

Acesso vitalícioCertificado incluídoGarantia de 7 dias

dc01.lab.local
tier model
Active Directorylab.local
Privileged AccessQuem administra o quê — e de onde
  • Tier 0Identity control plane
    Identity
  • Tier 1Server administration
    Servers
  • Tier 2Workstation administration
    Endpoints
3 níveis de privilégio. Cada conta administrativa permanece dentro do seu.

Pré-requisito

Este treinamento não é o primeiro contato com Active Directory.

É o próximo nível para quem já administra Active Directory. Recomendamos conhecimentos básicos sobre:

  • Domain Controllers
  • Users
  • Groups
  • Organizational Units
  • Group Policy
  • DNS
  • Autenticação
  • Windows Server

Ainda está começando no Active Directory? Conheça primeiro o treinamento de Active Directory

O problema

Sua conta de Domain Admin faz login onde?

Um Active Directory funcional não significa um Active Directory adequadamente protegido. Estes são os sinais mais comuns de um ambiente que funciona — e expõe as identidades que o controlam.

  • Domain Admin utilizado diariamente

    A conta mais poderosa do domínio usada para abrir e-mail, criar usuário e resetar senha.

  • Administradores em estações comuns

    Credenciais privilegiadas digitadas em máquinas que qualquer usuário também utiliza.

  • Mesma conta para usuário e administração

    Uma identidade só para navegar, trabalhar e administrar. Nenhuma fronteira entre os contextos.

  • Domain Admin em grupos locais

    Domain Admins incluído no grupo Administrators de estações e servidores "para facilitar".

  • Navegação com conta privilegiada

    Internet, anexos e downloads abertos na mesma sessão que tem poder sobre o domínio.

  • RDP administrativo sem segregação

    Qualquer conta administrativa entra por Remote Desktop em qualquer servidor ou estação.

  • Contas privilegiadas espalhadas

    Ninguém sabe dizer quantas contas têm privilégio elevado — nem desde quando.

  • GPOs sem estratégia de segurança

    Dezenas de políticas criadas por necessidade pontual, nenhuma pensada como camada de proteção.

  • Protocolos legados habilitados

    NTLM, SMBv1 e LDAP sem assinatura mantidos ativos porque ninguém mapeou quem depende deles.

  • Auditoria insuficiente

    Um grupo privilegiado muda e nada é registrado — ou é registrado e ninguém olha.

  • Domain Controllers sem baseline

    Controladores de domínio configurados como qualquer outro servidor, sem referência de hardening.

  • Privilégios excessivos

    Permissão concedida "temporariamente" que ficou para sempre, acumulada ano após ano.

  • Sem separação por função

    Contas administrativas que servem para tudo, sem distinguir servidor, estação e diretório.

Quanto maior o privilégio, maior deve ser o controle.

Princípio central

Uma identidade comprometida pode comprometer o domínio inteiro.

Compromised endpointUma estação comum
Admin credentialUsada onde não deveria
Privileged accessAlcance além da estação
Domain ControllerO controle da identidade
Active DirectoryContas, grupos, políticas
Entire environmentTudo o que confia no domínio
Representação conceitual: o alcance de uma credencial depende de onde ela é usada.

No Active Directory, privilégio é transitivo: quem controla o diretório controla tudo o que confia nele — servidores, estações, aplicações e as próprias contas administrativas.

Por isso, a pergunta mais importante não é apenas quem tem privilégio, mas onde essa credencial é utilizada. Uma credencial privilegiada exposta em uma estação comum aproxima um incidente local do controle do domínio.

A defesa começa reduzindo a exposição: menos contas privilegiadas, usadas em menos lugares, a partir de dispositivos mais confiáveis — e com cada uso registrado.

O que reduz a exposição

  • Contas administrativas separadas por nível de privilégio
  • Credenciais privilegiadas usadas apenas em sistemas do mesmo nível
  • Restrições de logon aplicadas por Group Policy
  • Estações administrativas dedicadas para a camada crítica
  • Proteções adicionais de autenticação para contas sensíveis
  • Auditoria de logons privilegiados e de alterações em grupos

Este treinamento é exclusivamente defensivo: riscos são apresentados apenas no nível necessário para justificar cada proteção.

O que é Tiering?

Separe a administração de acordo com o nível de privilégio

Contas administrativas devem ser utilizadas apenas dentro dos limites do seu nível. O Tiering transforma essa regra em estrutura: OUs, grupos, políticas e restrições de logon.

  1. Tier 0

    Identity control plane

    • Domain Controllers
    • AD Administration
    • Privileged Identity
    • Critical Identity Systems
  2. Tier 1

    Server administration

    • Member Servers
    • Applications
    • Server Administration
  3. Tier 2

    Workstation administration

    • Workstations
    • User Devices
    • Endpoint Administration
  • Fronteiras de privilégio

    Cada conta administrativa pertence a um nível e é usada somente dentro dele. O limite é técnico, não apenas combinado.

  • Credenciais não descem de nível

    Uma credencial de Tier 0 não é digitada em servidores de Tier 1 nem em estações de Tier 2 — é aí que ela fica exposta.

  • Controle não sobe de nível

    Quem administra estações não deveria, por consequência, conseguir administrar servidores ou o diretório.

Contexto moderno

Tiering clássico e a estratégia moderna de acesso privilegiado

O modelo Tier 0 / Tier 1 / Tier 2 nasceu para conter a escalada de privilégio em um Active Directory on-premises. Hoje, a Microsoft descreve o acesso privilegiado pelo Enterprise Access Model, que substitui o modelo legado de tiers como referência e o estende para nuvem, ambientes híbridos e acesso de usuários e aplicações.

  • Tier 0corresponde aControl plane

    Tudo o que controla identidade e acesso: Domain Controllers, Active Directory, sistemas de identidade e o que os administra.

  • Tier 1corresponde aManagement plane · Data/workload plane

    A administração de TI da empresa inteira e a administração de cada workload — servidores, aplicações e dados.

  • Tier 2corresponde aUser access · Devices

    Estações e dispositivos dos usuários, e o acesso que eles fazem a aplicações e dados.

  • Enterprise Access Model
  • Privileged Access Strategy
  • Control plane
  • Management plane
  • Data/workload plane
  • Privileged Access Workstations (PAW)
  • Zero Trust
  • Least privilege

O curso ensina o Tiering clássico porque ele continua sendo a forma mais clara de implementar segregação administrativa dentro do Active Directory — e mostra, em cada etapa, como ele se encaixa na estratégia moderna.

Tier 0

TIER 0 — Proteja quem controla a identidade

Tier 0 não é só uma lista de grupos: é tudo o que consegue controlar a identidade — incluindo os sistemas que administram, sincronizam, fazem backup ou hospedam os Domain Controllers.

TIER 0

  • Domain Controllers
  • Active Directory
  • Privileged Groups
  • Administrative Accounts
  • Identity Infrastructure
  • Critical Management Components

Grupos privilegiados

  • Domain Admins

    Global · por domínio

    Controle administrativo completo do domínio. Por padrão, é membro do grupo Administrators do domínio e dos membros ingressados.

    Membros revisados, uso restrito a operações críticas, nunca como conta do dia a dia.

  • Enterprise Admins

    Universal · domínio raiz da floresta

    Privilégio sobre toda a floresta: todos os domínios, a configuração da floresta e as relações entre domínios.

    A orientação da Microsoft é mantê-lo sem membros permanentes, preenchido apenas quando uma operação de floresta exige.

  • Schema Admins

    Universal · domínio raiz da floresta

    Permite modificar o schema do Active Directory — uma alteração que afeta a floresta inteira.

    Sem membros permanentes; usado temporariamente e de forma planejada em extensões de schema.

  • Administrators

    Domain Local (builtin) · por domínio

    Controle administrativo sobre os Domain Controllers e o domínio. Contém Domain Admins e Enterprise Admins por padrão.

    Composição conhecida e auditada; membros diretos avaliados com o mesmo rigor.

  • Operator groups

    Account, Server, Backup e Print Operators

    Grupos de operação com direitos sobre Domain Controllers — e, por isso, equivalentes a Tier 0 na prática.

    Idealmente vazios; as tarefas são delegadas de forma mais granular.

O curso não propõe excluir, renomear ou esvaziar grupos padrão às cegas. Toda alteração em grupos privilegiados é precedida de inventário, testada em laboratório e acompanhada de um acesso de emergência documentado.

Tier 1 · Tier 2

Servidores e estações, cada um com sua identidade administrativa

Os níveis abaixo do Tier 0 também têm fronteiras. Privilégio sobre servidores não dá privilégio sobre o diretório; suporte a estações não dá acesso a servidores.

Tier 1

Tier 1 — Administração de Servidores

SERVER ADMINS
MEMBER SERVERS
  • File Server
  • Application Server
  • Database Server
  • RDS
  • Infrastructure Servers

Uma conta de Tier 1 administra servidores. Ela não recebe, automaticamente, nenhum privilégio de Tier 0.

  • Administradores locais dos servidores definidos por grupo
  • Sem associação a Domain Admins ou grupos equivalentes
  • Sem logon interativo em Domain Controllers
  • Sem logon em estações de usuários
Tier 2

Tier 2 — Administração de Endpoints

HELP DESK / ENDPOINT ADMIN
WORKSTATIONS
  • PC01
  • PC02
  • NOTEBOOK01
  • NOTEBOOK02

Administrar uma estação não deveria exigir uma identidade capaz de controlar o domínio.

  • Suporte com a conta de Tier 2, nunca com a de Tier 0
  • Administrador local gerenciado com Windows LAPS
  • Delegação limitada às OUs de estações
  • Sem logon em servidores ou Domain Controllers
Contas administrativas separadas

Uma pessoa. Diferentes contextos administrativos.

Cada identidade existe para um nível de privilégio e só é usada nele. Quem precisa de mais poder troca de conta — não acumula privilégio na conta do dia a dia.

  1. LEONARDOUma pessoa
  2. Normal user

    leonardo

    E-mail, navegação, documentos. Nenhum privilégio administrativo.

  3. Tier 2 admin

    adm2-leonardo

    Suporte a estações e dispositivos de usuários.

  4. Tier 1 admin

    adm1-leonardo

    Administração de servidores membros e aplicações.

  5. Tier 0 admin

    adm0-leonardo

    Operações no diretório e nos Domain Controllers, a partir de estação dedicada.

Não use a identidade mais poderosa para executar a tarefa mais simples.

Nomenclatura meramente ilustrativa. O padrão real — prefixos, sufixos, atributos — é definido pela organização e documentado no projeto.

Estrutura de OUs

Organize o Active Directory para aplicar segurança

Políticas e delegações seguem a estrutura do diretório. Uma árvore desenhada para o Tiering transforma cada regra em um vínculo de GPO previsível.

Active Directory Users and Computers · lab.local

OU=Administration

  • Tier0

    • Accounts
    • Groups
    • Devices
  • Tier1

    • Accounts
    • Groups
    • Servers
  • Tier2

    • Accounts
    • Groups
    • Workstations
Estrutura de referência usada no laboratório.
  • Escopo de GPO previsível

    Políticas vinculadas onde o objeto está — sem filtros improvisados para cada exceção.

  • Delegação limitada

    O Help Desk recebe permissão na OU de estações, e só nela.

  • Inventário visível

    Contas e grupos administrativos em um lugar conhecido, fáceis de revisar.

Arquitetura didática usada no laboratório. Não existe uma única estrutura de OUs correta para todas as organizações: o curso mostra os critérios para desenhar a sua.

Restrições de logon

Cada conta administrativa deve entrar apenas onde precisa.

O modelo de tiers só existe de verdade quando o sistema impede o logon fora do nível. Escolha uma conta e veja onde ela é aceita.

adm0-leonardo
  • DC01Domain Controllerpermitido
  • SRV01Member servernegado
  • PC01Workstationnegado
Matriz de restrição de logon por tier
ContaDC01SRV01PC01
Tier 0 admin
Tier 1 admin
Tier 2 admin
  • User Rights Assignment

    Direitos de logon definidos por GPO em Security Settings › Local Policies. É ali que o modelo de tiers vira regra aplicada.

  • Deny log on locally

    Impede logon interativo no console. Aplicado, por exemplo, para que contas de Tier 0 não entrem em estações.

  • Deny log on through Remote Desktop Services

    Bloqueia o logon por RDP para os grupos indicados — o complemento natural do item anterior.

  • Allow log on

    Os direitos "Allow" definem quem pode entrar. Quando uma conta recebe Allow e Deny, o Deny prevalece.

  • Authentication Policies and Silos

    Restringem, no Kerberos, de quais dispositivos uma conta sensível pode se autenticar. Exigem planejamento e testes de compatibilidade.

  • Escopo de GPO

    A mesma configuração muda de efeito conforme a OU vinculada. Escopo errado é a causa mais comum de bloqueio indevido.

Restrições de logon mal planejadas podem impedir a própria administração do ambiente. No curso, cada política é criada em laboratório, testada com contas reais de teste e acompanhada de um acesso de emergência documentado antes de qualquer aplicação.

Group Policy para Tiering

Transforme o modelo de Tier em política técnica

Um desenho de tiers que vive só em um documento não protege nada. As GPOs são a ponte entre a regra definida e o comportamento de cada conta e de cada máquina.

Tier policyA regra definida no desenho
Group PolicyA regra como configuração técnica
OUO escopo onde ela se aplica
Accounts / DevicesOs objetos protegidos
  • Logon Restrictions

    Deny/Allow log on por tier, aplicados às OUs de servidores, estações e DCs.

  • RDP Restrictions

    Quem pode usar Remote Desktop, em quais sistemas e a partir de onde.

  • Local Administrators

    Composição do grupo local controlada por política, não por ajuste manual.

  • Security Options

    Opções de segurança do sistema definidas de forma consistente por função.

  • Audit Policy

    Advanced Audit Policy com as subcategorias que interessam a cada tier.

  • Authentication

    Configurações de Kerberos e NTLM avaliadas e aplicadas por etapas.

  • Windows Defender Firewall

    Regras que limitam portas de gerenciamento às origens administrativas.

  • Credential Protection

    Recursos do Windows que reduzem a exposição de credenciais, avaliados conforme hardware e compatibilidade.

Domain Admins

Domain Admin deve ser exceção, não rotina.

DOMAIN ADMINS

Critical operations only

Checklist conceitual

  • Reduzir membros permanentes
  • Revisar os membros periodicamente
  • Evitar o uso cotidiano
  • Separar as contas por função
  • Monitorar cada utilização
  • Auditar alterações no grupo
  • Reduzir a exposição das credenciais

Não existe um número mágico de membros: existe o mínimo que a operação realmente exige — e cada um deles com justificativa, revisão e registro.

Proteção de Domain Controllers

Domain Controllers exigem tratamento especial

Quem controla um Domain Controller controla o diretório inteiro. Cada decisão sobre eles — quem administra, o que roda, onde estão hospedados — é uma decisão de Tier 0.

  • Dedicated Administration

    Administrados apenas por contas de Tier 0, a partir de estações dedicadas.

  • Security Baselines

    Referência de configuração própria para o papel de Domain Controller.

  • Patch Management

    Atualizações planejadas, testadas e aplicadas com prioridade.

  • Restricted Logon

    Nenhum logon interativo de contas de Tier 1 ou Tier 2.

  • Firewall

    Serviços expostos apenas ao que o papel de DC exige.

  • Auditing

    Eventos de diretório, de autenticação e de alteração de política registrados.

  • Backup

    System State protegido, isolado e com restauração testada.

  • Monitoring

    Saúde da replicação, serviços e eventos de segurança acompanhados.

  • Protocol Hardening

    LDAP, SMB, NTLM e Kerberos avaliados e endurecidos por etapas.

  • Privileged Access

    Sem softwares, agentes e contas de serviço que não pertençam ao Tier 0.

  • Physical / Virtual Security

    Quem administra o hypervisor ou o storage de um DC também é Tier 0.

O Domain Controller não é apenas mais um servidor.

Hardening

Hardening: reduza a superfície de exposição

Não existe um botão de Hardening. Existe um conjunto de pilares trabalhados em conjunto, cada um reduzindo uma parte do que pode ser explorado ou mal utilizado.

  • Identity

    Contas privilegiadas conhecidas, separadas e com dono.

  • Authentication

    Kerberos como padrão, NTLM mapeado e reduzido.

  • Protocols

    LDAP, SMB e TLS configurados para comunicação protegida.

  • Privileges

    Menor privilégio aplicado a pessoas, serviços e delegações.

  • Group Policy

    A estratégia de segurança transformada em configuração.

  • Domain Controllers

    A camada mais crítica tratada como tal.

  • Auditing

    Eventos relevantes registrados e preservados.

  • Network

    Portas de gerenciamento restritas às origens administrativas.

  • Patching

    Atualizações como rotina, não como evento.

  • Monitoring

    Alguém olha — e sabe o que procurar.

  • Backup & Recovery

    Recuperação do diretório planejada e testada.

Hardening não é uma configuração. É uma estratégia.

Nenhuma configuração torna um ambiente invulnerável. Hardening reduz a superfície de exposição e aumenta a capacidade de detectar e responder — de forma gradual, testada e documentada.

Microsoft Security Baselines

Não comece o Hardening do zero

A Microsoft publica e mantém baselines de segurança para cada versão do Windows Server, com configurações específicas para servidores membros e Domain Controllers.

Microsoft Security BaselinesSecurity Compliance Toolkit
Windows ServerMember Server · Domain Controller
Group PolicyGPOs importadas e revisadas
Security SettingsConfiguração aplicada
ValidationImpacto medido antes de avançar
  • Security Compliance Toolkit
  • Policy Analyzer
  • LGPO
  • Group Policy Management
  • OSConfig (Windows Server 2025)

Uma baseline precisa ser

  1. 01

    Analisadas

    Cada configuração lida e comparada com o que já existe no ambiente.

  2. 02

    Testadas

    Aplicadas primeiro em laboratório, com aplicações e fluxos reais de teste.

  3. 03

    Adaptadas

    Exceções justificadas e documentadas — nunca ajustes silenciosos.

  4. 04

    Implementadas gradualmente

    Por grupos piloto e ondas, com caminho de reversão definido.

  5. 05

    Monitoradas

    Eventos e chamados acompanhados depois de cada etapa.

Baselines são um ponto de partida sólido, publicado e mantido pela Microsoft. Não são para aplicação indiscriminada diretamente em produção: uma configuração correta no papel pode interromper uma aplicação legada que ninguém lembrava existir.

Políticas de senha

Proteja as credenciais desde a origem

Política padrão do domínio, Fine-Grained Password Policies e as exigências diferentes para contas comuns, privilegiadas e de serviço.

  • Password Policy

    A política padrão do domínio, definida na Default Domain Policy, e o que ela realmente cobre.

  • Fine-Grained Password Policies

    Password Settings Objects para aplicar exigências diferentes a grupos específicos, com precedência definida.

  • Password Length

    Comprimento é o fator de maior peso. As baselines atuais definem mínimo de 14 caracteres — e o Windows permite exigir mais.

  • Password History

    Impede a reutilização imediata de senhas anteriores.

  • Lockout

    Um equilíbrio entre conter tentativas repetidas e não transformar o bloqueio em indisponibilidade.

  • Service Accounts

    Senhas longas e gerenciadas — idealmente pelo próprio Active Directory, com gMSA.

  • Privileged Accounts

    Exigências mais fortes para quem tem mais poder, via Fine-Grained Password Policy.

  • Modern password guidance

    Comprimento, listas de senhas proibidas e troca por comprometimento, em vez de expiração periódica forçada.

A Microsoft removeu a expiração periódica de senha de suas Security Baselines por considerá-la uma mitigação de baixo valor. O curso trabalha com a orientação atual — e mostra por que regras antigas, repetidas por hábito, podem enfraquecer a segurança em vez de reforçá-la.

Autenticação

Entenda como seu domínio autentica usuários e administradores

Antes de endurecer a autenticação, é preciso saber como ela acontece hoje: quais protocolos, quais tipos de criptografia e quais sistemas ainda dependem de legado.

UserUsuário ou administrador
WindowsEstação ou servidor
AuthenticationNegociação do protocolo
KerberosPadrão no domínio
NTLMLegado · em descontinuação
Active DirectoryDomain Controller
  • Kerberos

    O protocolo padrão do domínio. Inclui a transição de criptografia: as atualizações de 2026 retiraram o RC4 como tipo assumido pelo KDC, em favor do AES.

  • NTLM

    Protocolo legado, oficialmente em descontinuação. O NTLMv1 foi removido no Windows Server 2025, e a Microsoft planeja desabilitar o NTLM de rede por padrão em releases futuros.

  • Legacy Authentication

    Aplicações e dispositivos que ainda dependem de protocolos antigos, identificados antes de qualquer bloqueio.

  • Authentication Policies

    Políticas e silos de autenticação para limitar onde contas sensíveis podem se autenticar, quando aplicável.

  • Protected Users

    Proteções adicionais de autenticação para contas privilegiadas, com requisitos próprios.

  • Credential exposure

    Entender onde e como credenciais ficam disponíveis em um sistema é o que orienta cada restrição de logon.

Mudanças de autenticação são as que mais quebram ambientes quando aplicadas sem inventário. O método do curso é sempre o mesmo: auditar primeiro, identificar dependências, testar e só então restringir.

Protected Users

Proteções adicionais para contas sensíveis

Protected Users é um grupo de segurança do domínio cujos membros recebem proteções de autenticação que não podem ser configuradas de outra forma — com impactos que precisam ser conhecidos antes.

Privileged accountConta humana e sensível
Protected UsersGrupo de segurança do domínio
Additional authentication protectionsAplicadas pelo Windows e pelo DC

O que muda para os membros

  • Sem autenticação NTLM
  • Sem DES ou RC4 na pré-autenticação Kerberos
  • Sem delegação Kerberos, restrita ou irrestrita
  • Tickets Kerberos (TGT) com vida útil reduzida
  • Sem cache de credenciais para logon offline
  • Sem armazenamento de credenciais reutilizáveis por CredSSP e WDigest
  • Requisitos

    As proteções do lado do Domain Controller exigem nível funcional de domínio Windows Server 2012 R2 ou superior.

  • Limitações

    O grupo é para contas de pessoas. Contas de serviço e de computador não devem ser incluídas.

  • Compatibilidade

    Aplicações que dependem de NTLM, delegação ou credenciais em cache deixam de funcionar para os membros.

  • Impactos operacionais

    Sem logon offline e com renovação de tickets mais frequente. Inclusão feita conta a conta, com teste e acesso de emergência.

Protected Users não é um grupo para inclusão em massa. É uma camada adicional para contas humanas privilegiadas — adicionada depois de testada, uma conta de cada vez.

Protocolos legados

O legado também aumenta a superfície de ataque

Protocolos antigos continuam ativos porque algo, em algum lugar, ainda depende deles. O trabalho é descobrir o quê — e reduzir a dependência sem interromper a operação.

  1. DiscoverQuem ainda usa o protocolo?
  2. AssessO que quebra se ele sair?
  3. TestValidar no laboratório e em piloto.
  4. HardenRestringir em etapas, com reversão.
  5. MonitorAcompanhar eventos e exceções.
  • NTLM

    Auditoria de uso, identificação de aplicações dependentes e redução gradual.

  • SMB legacy configurations

    SMBv1 e compartilhamentos sem assinatura avaliados e eliminados com segurança.

  • LDAP security

    Binds sem assinatura identificados antes de exigir signing e channel binding.

  • TLS

    Versões e suítes antigas avaliadas nos serviços que ainda as oferecem.

  • Legacy authentication

    Dispositivos e sistemas antigos mapeados, com plano de exceção ou substituição.

  • Unsigned communications

    Comunicações sem assinatura, quando aplicável, identificadas e tratadas.

Desligar um protocolo legado é fácil. Difícil é descobrir, antes, a impressora, a aplicação ou o appliance que dependia dele.

LDAP Security

Proteja a comunicação com o Active Directory

Aplicações, appliances e scripts conversam com o diretório por LDAP. Garantir integridade e confidencialidade nessa comunicação é parte do hardening — com inventário e testes antes de exigir.

  • LDAP

    Como aplicações e sistemas consultam e alteram o diretório.

  • LDAPS

    LDAP sobre TLS, com certificado válido instalado nos Domain Controllers.

  • LDAP Signing

    Exige integridade nas conexões LDAP. Novas implantações de AD no Windows Server 2025 já exigem assinatura por padrão.

  • Channel Binding

    Vincula a autenticação ao canal TLS. No Windows Server 2025 o padrão é "When supported"; exigir é uma decisão planejada.

  • Certificates

    Emissão, validade e renovação dos certificados usados pelos DCs.

  • Compatibility

    Aplicações, appliances e scripts que fazem binds simples ou sem assinatura.

  • Monitoring

    Eventos do Directory Service que apontam clientes ainda não compatíveis.

Exigir LDAP signing ou channel binding sem inventário pode interromper aplicações que autenticam no diretório. Primeiro os eventos de diagnóstico, depois a lista de clientes, depois os testes — e só então a exigência.

SMB Security

Reduza dependências de configurações legadas

SMB é o protocolo de compartilhamentos, de GPOs (SYSVOL) e de boa parte da administração remota. Suas versões e sua assinatura importam.

  • SMB versions

    Quais dialetos estão em uso e quais podem ser removidos.

  • SMB signing

    Integridade nas conexões SMB. O Windows 11 24H2 e o Windows Server 2025 passaram a exigir assinatura por padrão.

  • Legacy SMB

    SMBv1 não é instalado por padrão nas versões atuais — e onde ainda existe, precisa de plano.

  • Compatibility

    NAS, scanners e sistemas antigos que não suportam assinatura ou dialetos novos.

  • Audit

    Auditoria de acessos SMBv1 e de clientes sem assinatura antes de restringir.

  • Phased enforcement

    Exigência aplicada em ondas, começando pelos sistemas mais críticos e compatíveis.

Assinatura exigida por padrão em versões novas não resolve o ambiente existente: servidores atualizados convivem com clientes e dispositivos antigos. Cada mudança é validada antes de ir para produção.

Windows LAPS

Pare de compartilhar a mesma senha de administrador local

A mesma senha de administrador local em todas as máquinas transforma um único comprometimento em um problema de todo o parque. O Windows LAPS elimina esse ponto comum.

Active DirectoryDestino de backup da senha
Windows LAPSRecurso nativo do Windows
Unique local admin passwordUma senha diferente por máquina
Workstation / ServerRotação automática
Nenhuma senha real aparece no curso ou nesta página. Os exemplos usam contas e máquinas de laboratório.
  • Windows LAPS

    Integrado ao Windows desde as atualizações de abril de 2023. O LAPS legado (MSI) está descontinuado e bloqueado nas versões novas.

  • Password rotation

    Senhas renovadas por agenda e após o uso, conforme a política definida.

  • Access control

    Somente grupos autorizados leem — ou descriptografam — a senha de cada OU.

  • Auditing

    Cada leitura de senha registrada, com quem leu e quando.

  • Backup destination

    Active Directory (com criptografia da senha) ou Microsoft Entra ID, conforme o tipo de ingresso do dispositivo.

Local Administrators

Quem realmente precisa ser administrador local?

O grupo Administrators de cada máquina é um ponto de controle. Quando cresce sem critério, cada estação vira uma porta para a próxima.

WORKSTATION

LOCAL ADMINISTRATORS

  • Approved Admin GroupGrupo do tier correspondente
  • Managed Local AccountSenha gerenciada pelo Windows LAPS
  • Inventário

    Saber quem é administrador local, em cada máquina, hoje.

  • Padronização

    A mesma composição para cada tipo de máquina.

  • Grupos

    Privilégio concedido a grupos, nunca a contas avulsas.

  • GPO

    Composição aplicada por política, não por ajuste manual.

  • Windows LAPS

    A conta local gerenciada, com senha única e rotacionada.

  • Revisão periódica

    Privilégio revisado antes de virar herança esquecida.

Composição mínima, conhecida e aplicada por política: um grupo aprovado do tier correspondente e uma conta local com senha gerenciada pelo Windows LAPS.

Service Accounts

Contas de serviço também são identidades privilegiadas

Contas de serviço costumam ter privilégio alto, senha que nunca muda e ninguém responsável por elas. São identidades privilegiadas — e precisam ser tratadas como tal.

  • Traditional Service Accounts

    Contas de usuário usadas por serviços — frequentemente com senha antiga e privilégio demais.

  • gMSA

    Group Managed Service Accounts: senha gerada e rotacionada pelo Active Directory.

  • Password management

    Quem conhece a senha, onde ela está registrada e quando foi trocada.

  • Least Privilege

    Somente os direitos que o serviço usa — nunca Domain Admins "para funcionar".

  • Logon restrictions

    Contas de serviço sem logon interativo e restritas aos servidores que as usam.

  • SPNs

    Service Principal Names inventariados, sem duplicidade e com criptografia AES.

  • Auditing

    Uso das contas de serviço acompanhado como o de qualquer identidade privilegiada.

Active DirectoryKDS root key
gMSASenha gerenciada pelo domínio
ServiceServiço, tarefa ou app pool
ServerAutorizado a obter a senha
gMSA

Automatize o gerenciamento de credenciais de serviços

  • Senha longa e complexa gerada pelo próprio Active Directory
  • Rotação automática, sem janela de manutenção nem alteração manual
  • Ninguém precisa conhecer ou guardar a senha
  • Uso restrito aos servidores explicitamente autorizados
  • Compatível com serviços do Windows, tarefas agendadas e IIS

Nem toda aplicação suporta gMSA — por isso o curso inclui a avaliação de compatibilidade. O Windows Server 2025 também introduziu as delegated Managed Service Accounts (dMSA), voltadas à migração de contas de serviço tradicionais.

O curso trata contas de serviço exclusivamente do ponto de vista defensivo: inventário, menor privilégio, gerenciamento de senha e auditoria.

Auditoria

Se algo mudar no Active Directory, você precisa saber.

Quem entrou em um grupo privilegiado, quem alterou uma GPO, onde uma conta administrativa fez logon. Sem auditoria, nenhuma dessas perguntas tem resposta.

  • Privileged Group Changes

    Quem entrou ou saiu de Domain Admins, Administrators e grupos equivalentes.

  • User Changes

    Contas criadas, habilitadas, alteradas ou com senha redefinida.

  • GPO Changes

    Políticas criadas, vinculadas ou modificadas — e por quem.

  • Authentication Events

    Tickets Kerberos, autenticações NTLM e falhas relevantes.

  • Account Lockouts

    Bloqueios e a origem das tentativas que os causaram.

  • Directory Service Changes

    Alterações em objetos do diretório, com valor antigo e novo.

  • Administrative Logons

    Logons com privilégios especiais, onde e quando aconteceram.

  • Policy Changes

    Alterações em políticas de auditoria e de domínio.

security events · lab.localdemo data
  • 4728 · DC01Review
    LAB\adm0-leonardoMember added to Domain Admins
  • 5136 · DC01Success
    LAB\adm0-leonardoGPO modified: T1-Logon-Restrictions
  • 4672 · SERVER01Success
    LAB\adm1-leonardoSpecial privileges assigned to logon
  • 4625 · CLIENT01Failure
    LAB\adm0-leonardoLogon denied by user rights
  • 4740 · DC01Review
    LAB\ana.souzaUser account locked out
  • 4720 · DC01Success
    LAB\adm2-leonardoUser account created
DEMO DATA — registros fictícios do laboratório, usados apenas para ilustrar o tipo de evento que a auditoria registra.

Auditar não é ligar tudo. É escolher os eventos que respondem às perguntas importantes — e garantir que alguém os leia.

Advanced Audit Policy

Transforme eventos em visibilidade

A Advanced Audit Policy define, por subcategoria, o que o Windows registra. O valor aparece quando esse registro chega a quem pode agir.

Windows eventAlgo acontece no sistema
Advanced Audit PolicySubcategorias definidas por GPO
Security logO evento é registrado
MonitoringColeta e correlação
AlertAlguém é avisado

Auditoria que gera ação

  • Subcategorias escolhidas por objetivo, não por volume
  • Configuração consistente entre DCs, servidores e estações
  • Tamanho e retenção do log compatíveis com o volume gerado
  • Encaminhamento para uma plataforma de coleta, quando disponível
  • Alertas para mudanças em grupos privilegiados e logons fora do tier

Auditoria sem análise não é suficiente: um evento registrado que ninguém consulta tem o mesmo valor de um evento que nunca foi gerado.

PowerShell

Audite seu Active Directory com PowerShell

Verificar os membros de um grupo privilegiado na interface leva minutos. Verificar todos, em todos os domínios, toda semana, não leva — sai de um script versionado.

windows powershell · dc01
  • Get-ADGroupMember -Identity 'Domain Admins' -RecursiveMembros efetivos de Domain Admins, incluindo os que chegam por grupos aninhados.
  • Get-ADUser -Filter 'adminCount -eq 1' -Properties LastLogonDateContas que já foram protegidas pelo AdminSDHolder — ponto de partida para revisar privilégio.
  • Get-ADComputer -Filter * -SearchBase 'OU=Tier1,OU=Administration,DC=lab,DC=local'Inventário dos servidores de um tier, direto da OU correspondente.
  • Get-ADDefaultDomainPasswordPolicyA política de senha padrão do domínio, como está aplicada hoje.
  • Get-ADFineGrainedPasswordPolicy -Filter *Fine-Grained Password Policies existentes, com precedência e alvo.
  • Get-ADServiceAccount -Filter *Managed Service Accounts publicadas no domínio.
Comandos de leitura, executados no laboratório com o módulo ActiveDirectory. Nenhum deles altera o diretório.

Verificação repetível

  • Inventário de contas e grupos privilegiados
  • Revisão de políticas de senha e de PSOs
  • Levantamento de computadores por tier
  • Validação de contas de serviço e gMSA
  • Relatórios repetíveis para comparar antes e depois

Automatize verificações que seriam trabalhosas manualmente.

Checklist de Hardening

Seu Active Directory está preparado?

Marque o que já existe no seu ambiente hoje. É uma autoavaliação rápida — nada do que você marcar sai desta página.

0 de 13 itens avaliados

Uma autoavaliação rápida, não uma garantia de segurança. Cada item marcado ainda depende de como foi implementado, testado e mantido.

Cada item desta lista é implementado e validado no laboratório do curso.

Ver o conteúdo do curso
Evolução

Do Active Directory tradicional para uma administração protegida

Antes

  • Same admin account everywhere
  • Domain Admin daily use
  • No Tiering
  • Weak auditing
  • Legacy protocols
  • Shared local passwords

Depois

  • Separated administrative accounts
  • Tier boundaries
  • Restricted logon
  • Security Baselines
  • Windows LAPS
  • Advanced auditing
  • Monitoring

Não é uma troca de estado "inseguro" para "seguro". É uma evolução contínua: menos exposição, mais controle e mais visibilidade a cada etapa.

Laboratório

Você não vai apenas assistir. Vai construir.

Construir, proteger, testar e validar: cada conceito do curso vira configuração aplicada em um domínio de laboratório — e comprovada pelos eventos que ela gera.

Do domínio funcional ao domínio administrado com segurança

O laboratório é um domínio pequeno e completo: um controlador de domínio e uma máquina para cada tier. É nele que cada política é aplicada, testada com contas de teste e validada pelos eventos — antes de pensar em produção.

  • Assessment do domínio antes de qualquer alteração
  • OUs, grupos e contas administrativas criados por tier
  • Restrições de logon aplicadas e testadas conta por conta
  • Tentativa de logon fora do tier bloqueada — e o evento lido
  • Security Baseline comparada, adaptada e aplicada por etapas
  • Protected Users testado com uma conta administrativa
  • Uso de NTLM e binds LDAP auditados antes de restringir
  • Windows LAPS configurado, com leitura de senha auditada
  • Conta de serviço migrada para gMSA
  • Advanced Audit Policy configurada e validada
LAB DOMAINlab.local
DC01AD DS · DNS
ADMIN-PAWTier 0
SERVER01Tier 1
CLIENT01Tier 2

uma máquina por tier

Topologia de referência: o domínio, o Domain Controller e uma máquina para cada tier.
  • Windows Server
  • Active Directory
  • DNS
  • Organizational Units
  • Administrative Accounts
  • Security Groups
  • Group Policy
  • Windows LAPS
  • Audit Policies
  • PowerShell
  • Security Baselines
Projeto final

Projeto Final — Active Directory Hardening

Um cenário corporativo fictício, um domínio que funciona e nenhuma proteção pronta. Você aplica tudo o que aprendeu, fase por fase.

  1. Fase 1AssessmentLevantar contas, grupos, DCs e riscos.
  2. Fase 2Tier ArchitectureClassificar recursos e definir fronteiras.
  3. Fase 3Administrative AccountsCriar as identidades por tier.
  4. Fase 4Organizational UnitsEstruturar o diretório para a política.
  5. Fase 5Group PoliciesTraduzir o desenho em configuração.
  6. Fase 6Domain Controller HardeningProteger a camada crítica.
  7. Fase 7Authentication HardeningReduzir exposição de credenciais.
  8. Fase 8AuditingRegistrar o que importa.
  9. Fase 9ValidationProvar que as regras funcionam.
  10. Fase 10DocumentationRegistrar decisões e exceções.

O que você entrega no final

O projeto final não introduz conceitos novos: ele cobra todos ao mesmo tempo, em um cenário corporativo fictício. Você termina com uma metodologia prática — avaliar, desenhar, implementar, endurecer, auditar, validar e documentar.

  • Relatório de assessment do ambiente fictício
  • Classificação dos recursos em Tier 0, 1 e 2
  • Padrão de contas administrativas documentado
  • Estrutura de OUs e grupos administrativos
  • GPOs de restrição de logon testadas
  • Baseline adaptada para DCs e servidores
  • Plano de redução de protocolos legados
  • Windows LAPS e gMSA implementados
  • Auditoria avançada configurada
  • Documentação das decisões e exceções
Trilha de aprendizado

Sua jornada

Cada etapa se apoia na anterior: do assessment à validação, na mesma ordem em que um projeto real de hardening acontece.

  1. Etapa 01

    Assessment

    Entender o ambiente como ele é antes de mudar qualquer configuração.

  2. Etapa 02

    Tiering

    Classificar recursos e desenhar as fronteiras entre Tier 0, Tier 1 e Tier 2.

  3. Etapa 03

    Privileged Access

    Contas administrativas separadas, grupos revisados e privilégio mínimo.

  4. Etapa 04

    Group Policy

    Restrições de logon e configurações de segurança aplicadas por OU.

  5. Etapa 05

    Domain Controller Hardening

    Baselines, administração dedicada e proteção da camada crítica.

  6. Etapa 06

    Authentication

    Kerberos, NTLM, Protected Users, LDAP e SMB endurecidos por etapas.

  7. Etapa 07

    LAPS / gMSA

    Senhas locais únicas e contas de serviço gerenciadas pelo domínio.

  8. Etapa 08

    Auditing

    Advanced Audit Policy, eventos críticos e PowerShell para verificação.

  9. Etapa 09

    Validation

    Testar, comprovar e documentar a postura de segurança alcançada.

Conteúdo programático

12 módulos objetivos e práticos

Sem dezenas de módulos artificiais: cada módulo tem um objetivo claro e uma prática executada no laboratório. Abra cada um para ver o que você vai fazer.

12módulos54práticas100%prático

Prática

  • Revisar a estrutura do domínio
  • Identificar contas privilegiadas
  • Identificar grupos administrativos
  • Revisar os Domain Controllers
  • Mapear riscos administrativos

Para quem é

Este treinamento faz sentido para você?

Clareza antes da compra evita frustração depois. Veja os dois lados.

Este treinamento é para você que:

  • administra Active Directory;
  • trabalha como SysAdmin;
  • administra Windows Server;
  • trabalha com infraestrutura;
  • quer aprender Hardening;
  • precisa proteger contas administrativas;
  • quer estruturar Tiering;
  • deseja evoluir para segurança de identidade;
  • trabalha com Cybersecurity defensiva, Blue Team ou SOC;
  • quer melhorar a segurança de ambientes Microsoft.

Talvez não seja para você se:

  • nunca trabalhou com Active Directory;
  • procura somente teoria;
  • não pretende montar laboratório;
  • quer apenas scripts prontos;
  • procura conteúdo ofensivo.
Formação Microsoft SysAdmin

Evolua de administrador para administrador de infraestrutura segura

Tiering e Hardening são o passo seguinte para quem já administra Windows Server, Active Directory e Group Policy: a mesma infraestrutura, agora administrada com segurança.

  1. Windows Server

    O sistema operacional de servidores e suas roles.

  2. Active Directory

    Domínio, contas, grupos, OUs e DNS.

  3. Group Policy

    Configuração centralizada de usuários e computadores.

  4. PowerShell

    Automação e verificação repetível.

  5. Tiering

    Fronteiras de privilégio aplicadas ao diretório.

  6. Hardening

    Redução da superfície de exposição, com método.

  7. Identity Security

    Proteção das identidades que controlam a infraestrutura.

  8. Microsoft SysAdmin

    As competências reunidas em quem sustenta a infraestrutura inteira.

Administrar é fazer funcionar. Administrar profissionalmente também é saber proteger.

Esta página descreve uma sequência de competências técnicas, não uma promessa de emprego, promoção ou faixa salarial. O que acontece depois depende do seu contexto e da sua dedicação.

Instrutor

Aprenda com quem trabalha com infraestrutura na prática

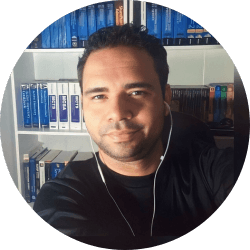
Foto do instrutor Leonardo Duarte

Leonardo Duarte

CTO | Especialista em Infraestrutura de TI, Microsoft, Cloud e Cybersecurity

Leonardo Duarte atua há mais de duas décadas com infraestrutura de TI, conduzindo projetos de ambientes Microsoft, redes corporativas, cloud e segurança da informação.

Na função de CTO, participa do desenho, da implantação e da sustentação de ambientes em que o Active Directory é o centro da identidade — e em que proteger contas privilegiadas é parte do trabalho, não um projeto isolado.

A experiência em consultoria e em times internos moldou a abordagem do treinamento: explicar o porquê de cada decisão de segurança e mostrar como validar o resultado em laboratório antes de levar a mudança para produção.

  • +25 anos de experiência
  • Infraestrutura de TI
  • Microsoft
  • Active Directory
  • Cybersecurity
  • Projetos corporativos
Valor entregue

O que você recebe

Tudo o que está incluído no treinamento, antes de falarmos de preço.

  • Active Directory Tiering

    O modelo e sua relação com a estratégia moderna.

  • Tier 0 / Tier 1 / Tier 2

    Classificação de recursos e fronteiras.

  • Administrative Accounts

    Identidades separadas por nível.

  • Group Policy

    A estratégia como configuração.

  • Logon Restrictions

    Cada conta só onde precisa entrar.

  • Domain Controller Hardening

    A camada mais crítica protegida.

  • Microsoft Security Baselines

    Analisadas, testadas e adaptadas.

  • Authentication Hardening

    Kerberos, NTLM e Protected Users.

  • LDAP Security

    Signing, channel binding e LDAPS.

  • SMB Security

    Versões, assinatura e enforcement.

  • Windows LAPS

    Senha local única e rotacionada.

  • gMSA

    Contas de serviço gerenciadas.

  • Advanced Auditing

    Eventos críticos com visibilidade.

  • PowerShell

    Verificações repetíveis.

  • Checklist de Hardening

    Roteiro para avaliar o seu ambiente.

  • Projeto Final

    Hardening completo de um cenário corporativo.

Certificado de conclusãoAcesso vitalícioGarantia de 7 dias

Investimento: R$ 397,00

Ver a oferta completa

Oferta

Aprenda a proteger o coração da infraestrutura Microsoft

Tiering, contas privilegiadas, Domain Controllers e Hardening em um único treinamento prático — do assessment ao projeto final.

Microsoft SysAdmin · AD Security

Active Directory Tiering & Hardening

Proteção de Identidades, Acessos Privilegiados e Hardening do Active Directory

  • Curso completo
  • Laboratórios práticos
  • Projeto final
  • Checklist de Hardening
  • Acesso vitalício
  • Certificado de conclusão
  • Garantia de 7 dias
  • Material complementar, quando disponibilizado
  • Atualizações futuras deste treinamento, quando aplicável

De R$ 597,00

Por

R$397,00

Quero proteger meu Active Directory

Pagamento processado em ambiente seguro

[CHECKOUT_NAO_CONFIGURADO] — informe NEXT_PUBLIC_CHECKOUT_URL

Garantia de 7 dias

7 DIAS DE GARANTIA

Você terá 7 dias para conhecer o treinamento e avaliar se ele atende às suas expectativas. Termos da Garantia.

Acesso Vitalício

Estude no seu ritmo e retorne ao treinamento sempre que precisar revisar uma configuração ou reforçar um conceito.

Certificado

Certificado de Conclusão

Ao concluir o treinamento, você poderá emitir seu certificado de conclusão.

Certificado do treinamento

Certificamos que

[Nome do aluno]

concluiu o treinamento Active Directory Tiering & Hardening, com laboratórios práticos de Tiering, proteção de acessos privilegiados e Hardening do Active Directory.

Leonardo Duarte

Instrutor

ITLOVERS TRAINING

Emissor

Certificado de conclusão do treinamento, emitido pela ITLOVERS TRAINING. Não se trata de uma certificação oficial Microsoft.
FAQ

Perguntas frequentes

Se a sua dúvida não estiver aqui, fale diretamente com a equipe.

Ainda com dúvidas? Fale pelo WhatsApp.

Formação Microsoft

Continue sua formação SysAdmin

Proteger o Active Directory é uma das competências do SysAdmin Microsoft. Estes são os outros treinamentos da plataforma.

Seu Active Directory funciona. Agora aprenda a protegê-lo.

Implemente Tiering, proteja contas privilegiadas, fortaleça Domain Controllers e aplique Hardening em um laboratório prático.

R$397,00

Acesso vitalícioCertificado7 dias de garantia

Quero dominar AD Tiering & Hardening